Domain drehkontrolle.de kaufen?
Wir ziehen mit dem Projekt
drehkontrolle.de um.
Sind Sie am Kauf der Domain
drehkontrolle.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain drehkontrolle.de kaufen?
Was ist ein Sniffer?
Ein Sniffer ist eine Software oder ein Gerät, das den Netzwerkverkehr überwacht und analysiert. Es kann Datenpakete abfangen und den Inhalt analysieren, um Informationen wie Passwörter, Benutzernamen oder andere sensible Informationen zu extrahieren. Sniffer werden oft von Netzwerkadministratoren verwendet, um Probleme im Netzwerk zu diagnostizieren oder Sicherheitslücken zu identifizieren. **
Was ist ein Sniffer für Proxy-Server?
Ein Sniffer für Proxy-Server ist ein Tool, das den Datenverkehr zwischen einem Client und einem Proxy-Server überwacht und analysiert. Es kann verwendet werden, um den Inhalt der übertragenen Daten zu erfassen, zu protokollieren und zu analysieren, um mögliche Sicherheitslücken oder Angriffe zu identifizieren. Ein Sniffer für Proxy-Server kann auch dazu verwendet werden, die Leistung des Proxy-Servers zu überwachen und Engpässe oder Probleme zu erkennen. **


Ähnliche Suchbegriffe für Sniffer
Top-Angebote
Produkte zum Begriff Sniffer:
-
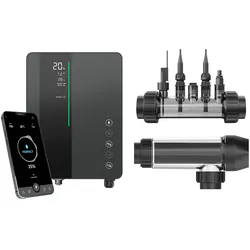
Pool Salzwasserelektrolyse InverClear mit pH-Regulierung und App-SteuerungUnsere Neuheit für die Saison: Die moderne Plug-&-Play-Salzelektrolyseanlage für Pools bis 75 m3 – mit optionaler Redox-Regelung und integrierter pH-Dosierung. Komfort, Effizienz und Wasserqualität auf höchstem Niveau – mit 5 Jahren Gewährleistung vom Marktführer. Die InverClear verbindet smarte Steuerung mit präziser Wasseraufbereitung – ideal für alle, die auf zuverlässige Desinfektion mit minimalem Wartungsaufwand setzen. Wählen Sie zwischen der Variante mit automatischer pH-Regulierung oder mit zusätzlicher Redoxregelung zur vollautomatischen Chlorkontrolle.1218,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie baue ich einen HF-Sniffer mit Gerätezähler?
Um einen HF-Sniffer mit Gerätezähler zu bauen, benötigst du grundlegende Kenntnisse in Elektronik und HF-Technik. Du kannst einen HF-Detektor-Schaltkreis verwenden, um die Hochfrequenzsignale zu erfassen, und einen Zähler, um die Anzahl der erkannten Signale zu zählen. Die Schaltung kann auf einem Breadboard oder einer Leiterplatte aufgebaut werden und sollte mit einer Antenne verbunden werden, um die HF-Signale zu empfangen. **
-
Kannst du den Arduino 433 MHz Sniffer wiedergeben?
Ja, der Arduino 433 MHz Sniffer ist ein Gerät, das in der Lage ist, Funksignale im 433 MHz Frequenzbereich zu empfangen und zu analysieren. Er kann verwendet werden, um verschiedene drahtlose Geräte wie Fernbedienungen, Sensoren oder Alarmanlagen zu überwachen und die übertragenen Daten zu erfassen. Der Sniffer kann mit einem Arduino Mikrocontroller und einem passenden 433 MHz Empfängermodul aufgebaut werden. **
-
Wie kann ich den WhatsApp Sniffer mit Bluestacks verwenden?
Es ist wichtig zu beachten, dass das Verwenden eines WhatsApp Sniffers gegen die Nutzungsbedingungen von WhatsApp verstößt und illegal sein kann. Daher empfehle ich nicht, den WhatsApp Sniffer mit Bluestacks oder auf andere Weise zu verwenden. Es ist wichtig, die Privatsphäre und Sicherheit anderer zu respektieren und legale Methoden zur Kommunikation und zum Austausch von Informationen zu verwenden. **
-
Ist es richtig, dass ein Sniffer-Programm nur die MAC-Adressen des eigenen Netzwerks auslesen kann? Siehe Beispiel.
Nein, ein Sniffer-Programm kann nicht nur die MAC-Adressen des eigenen Netzwerks auslesen. Es kann alle Netzwerkverkehrspakete auf einer bestimmten Schnittstelle erfassen und analysieren, unabhängig davon, ob sie aus dem eigenen Netzwerk stammen oder nicht. Die MAC-Adressen sind jedoch nur eine Komponente der erfassten Informationen, die auch IP-Adressen, Portnummern und andere Daten enthalten können. **
Wie lautet die Einstellung der Steuerung?
Die genaue Einstellung der Steuerung hängt von der spezifischen Situation ab. Es gibt verschiedene Arten von Steuerungen, wie zum Beispiel manuelle oder automatische Steuerungen. Die Einstellung kann je nach Bedarf angepasst werden, um das gewünschte Ergebnis zu erzielen. **
Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu erkennen. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftwaretechniken entwickelt wurden, um sich vor Netzwerkanalysatoren zu verstecken oder ihre Aktivitäten zu verschleiern. Daher sollten Netzwerkanalysatoren nur als Teil eines umfassenden Sicherheitsansatzes betrachtet werden. **
Top-Angebote
Produkte zum Begriff Sniffer:
-
Was ist ein Sniffer?
Ein Sniffer ist eine Software oder ein Gerät, das den Netzwerkverkehr überwacht und analysiert. Es kann Datenpakete abfangen und den Inhalt analysieren, um Informationen wie Passwörter, Benutzernamen oder andere sensible Informationen zu extrahieren. Sniffer werden oft von Netzwerkadministratoren verwendet, um Probleme im Netzwerk zu diagnostizieren oder Sicherheitslücken zu identifizieren. **
-
Was ist ein Sniffer für Proxy-Server?
Ein Sniffer für Proxy-Server ist ein Tool, das den Datenverkehr zwischen einem Client und einem Proxy-Server überwacht und analysiert. Es kann verwendet werden, um den Inhalt der übertragenen Daten zu erfassen, zu protokollieren und zu analysieren, um mögliche Sicherheitslücken oder Angriffe zu identifizieren. Ein Sniffer für Proxy-Server kann auch dazu verwendet werden, die Leistung des Proxy-Servers zu überwachen und Engpässe oder Probleme zu erkennen. **
-
Wie baue ich einen HF-Sniffer mit Gerätezähler?
Um einen HF-Sniffer mit Gerätezähler zu bauen, benötigst du grundlegende Kenntnisse in Elektronik und HF-Technik. Du kannst einen HF-Detektor-Schaltkreis verwenden, um die Hochfrequenzsignale zu erfassen, und einen Zähler, um die Anzahl der erkannten Signale zu zählen. Die Schaltung kann auf einem Breadboard oder einer Leiterplatte aufgebaut werden und sollte mit einer Antenne verbunden werden, um die HF-Signale zu empfangen. **
-
Kannst du den Arduino 433 MHz Sniffer wiedergeben?
Ja, der Arduino 433 MHz Sniffer ist ein Gerät, das in der Lage ist, Funksignale im 433 MHz Frequenzbereich zu empfangen und zu analysieren. Er kann verwendet werden, um verschiedene drahtlose Geräte wie Fernbedienungen, Sensoren oder Alarmanlagen zu überwachen und die übertragenen Daten zu erfassen. Der Sniffer kann mit einem Arduino Mikrocontroller und einem passenden 433 MHz Empfängermodul aufgebaut werden. **
Ähnliche Suchbegriffe für Sniffer
-
Pool Salzwasserelektrolyse InverClear mit pH-Regulierung und App-SteuerungUnsere Neuheit für die Saison: Die moderne Plug-&-Play-Salzelektrolyseanlage für Pools bis 75 m3 – mit optionaler Redox-Regelung und integrierter pH-Dosierung. Komfort, Effizienz und Wasserqualität auf höchstem Niveau – mit 5 Jahren Gewährleistung vom Marktführer. Die InverClear verbindet smarte Steuerung mit präziser Wasseraufbereitung – ideal für alle, die auf zuverlässige Desinfektion mit minimalem Wartungsaufwand setzen. Wählen Sie zwischen der Variante mit automatischer pH-Regulierung oder mit zusätzlicher Redoxregelung zur vollautomatischen Chlorkontrolle.1218,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Somfy 1870594 Smarte Steuerung zur zentralen Bedienung und Vernetzung des ZuhausesTaHoma Switch ist die neueste smarte Steuerung zur zentralen Bedienung und Vernetzung des Zuhauses. Der gesicherte Zugriff per App ist über Tablet oder Smartphone (iOS, Android) möglich - somit auch von unterwegs. Keine Integration von RTD-Produkten oder KNX-Projekten (nur Vorgänger TaHoma Premium, TaHoma DinRail mit TaHoma Classic App). Nähere Informationen siehe www.somfy-pro.de.118,28 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter
-
Veränderung, Fachbücher von Nino Tomaschek TomaschekDas Fachbuch "Veränderung" bietet eine umfassende Analyse und Diskussion zu Themen der Sozialwissenschaften, insbesondere im Kontext von internationaler Politik, Umwelt- und Ressourcenpolitik sowie sozial-ökologischen Transformationen. Die Autoren, allesamt renommierte Wissenschaftler an verschiedenen Universitäten, bringen ihre Expertise in Bereichen wie Produktion, Logistik und vergleichende Regierungssysteme ein. Durch die interdisziplinäre Herangehensweise wird ein tiefes Verständnis für die komplexen Herausforderungen und Dynamiken, die mit Veränderungen in sozialen und politischen Systemen verbunden sind, vermittelt. Das Buch richtet sich an Studierende, Forschende und Fachleute, die sich mit den aktuellen Entwicklungen und Theorien in den Sozialwissenschaften auseinandersetzen möchten. Es ist in deutscher und englischer Sprache verfasst und bietet wertvolle Einblicke in die Methoden und Ansätze, die zur Analyse von Veränderungen in verschiedenen Kontexten verwendet werden.34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich den WhatsApp Sniffer mit Bluestacks verwenden?
Es ist wichtig zu beachten, dass das Verwenden eines WhatsApp Sniffers gegen die Nutzungsbedingungen von WhatsApp verstößt und illegal sein kann. Daher empfehle ich nicht, den WhatsApp Sniffer mit Bluestacks oder auf andere Weise zu verwenden. Es ist wichtig, die Privatsphäre und Sicherheit anderer zu respektieren und legale Methoden zur Kommunikation und zum Austausch von Informationen zu verwenden. **
-
Ist es richtig, dass ein Sniffer-Programm nur die MAC-Adressen des eigenen Netzwerks auslesen kann? Siehe Beispiel.
Nein, ein Sniffer-Programm kann nicht nur die MAC-Adressen des eigenen Netzwerks auslesen. Es kann alle Netzwerkverkehrspakete auf einer bestimmten Schnittstelle erfassen und analysieren, unabhängig davon, ob sie aus dem eigenen Netzwerk stammen oder nicht. Die MAC-Adressen sind jedoch nur eine Komponente der erfassten Informationen, die auch IP-Adressen, Portnummern und andere Daten enthalten können. **
-
Wie lautet die Einstellung der Steuerung?
Die genaue Einstellung der Steuerung hängt von der spezifischen Situation ab. Es gibt verschiedene Arten von Steuerungen, wie zum Beispiel manuelle oder automatische Steuerungen. Die Einstellung kann je nach Bedarf angepasst werden, um das gewünschte Ergebnis zu erzielen. **
-
Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu erkennen. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftwaretechniken entwickelt wurden, um sich vor Netzwerkanalysatoren zu verstecken oder ihre Aktivitäten zu verschleiern. Daher sollten Netzwerkanalysatoren nur als Teil eines umfassenden Sicherheitsansatzes betrachtet werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.